¿Por qué es tan poderosa la red de hackers vinculada al régimen de Corea del Norte que habría hackeado a Binance?
El conocido grupo de hackers norcoreano Lazarus es el principal sospechoso del ciberataque que sufrió la plataforma de criptomonedas Binance el jueves
Tres empresas especializadas en inteligencia y análisis de blockchain concluyeron que el reciente ciberataque contra Binance habría sido perpetrado por hackers respaldados por el Gobierno de Corea del Norte, mientras continúa la investigación oficial sobre la brecha de seguridad.
El jueves, los atacantes robaron al menos 2.000 millones de dólares de las billeteras digitales de Binance, en lo que se considera el mayor robo informático registrado contra una plataforma de intercambio de criptomonedas.
Aunque Binance y las autoridades gubernamentales todavía no han concluido sus investigaciones, las firmas de análisis de blockchain TRM Labs, Chainalysis y ZachXBT señalaron a ciberdelincuentes vinculados con Pyongyang como presuntos responsables del ataque.
Las investigaciones preliminares apuntan a que uno de los atacantes habría conseguido realizar transacciones no autorizadas después de acceder a la computadora portátil comprometida de un ingeniero de Binance.
El incidente recuerda al ciberataque de 2025 contra Bybit, una plataforma de intercambio de criptomonedas con sede en Dubái, durante el cual hackers norcoreanos sustrajeron unos 1.500 millones de dólares, una cifra récord en aquel momento.

Según los expertos, uno de los factores que explican la capacidad de Corea del Norte para ejecutar este tipo de operaciones es el uso de agentes desplegados en el extranjero, que facilitan las actividades de sus redes de ciberdelincuencia.
TRM Labs aseguró en un informe publicado el viernes que existen pruebas suficientes para atribuir con un “alto grado de certeza” el reciente ciberataque contra Binance a TraderTraitor, una unidad de hackers de Corea del Norte vinculada al conocido Grupo Lazarus. La compañía explicó que su conclusión se basa en “información de inteligencia sólida, tanto dentro como fuera de la cadena de bloques”.
Por su parte, Jony Levin, director de la firma de análisis de blockchain Chainalysis, coincidió en que el ataque “probablemente” fue obra del grupo norcoreano TraderTraitor.
Los especialistas en ciberseguridad han identificado un cambio significativo en las operaciones informáticas de Corea del Norte durante la última década. Mientras que anteriormente se concentraban en acciones destinadas a provocar interrupciones y daños, como el ataque contra Sony Pictures en 2014, ahora se enfocan en sustraer grandes sumas de dinero de billeteras de criptomonedas y bancos centrales.
Los hackers norcoreanos también han perfeccionado sus métodos para vulnerar sistemas financieros extranjeros y canalizar los fondos robados hacia el financiamiento del programa de armas nucleares de Pyongyang.
En un informe publicado el año pasado, el Ministerio de Asuntos Exteriores de Japón advirtió que, bajo el liderazgo de Kim Jong-un, las capacidades cibernéticas de Corea del Norte se habían expandido hasta convertirse en un “programa nacional integral”, con un nivel de sofisticación que se aproxima al de las operaciones informáticas de China y Rusia.
Debido a las fuertes restricciones de acceso a internet dentro de Corea del Norte, operar desde países como China o Rusia permite a sus hackers utilizar una infraestructura tecnológica más avanzada. Además, el uso de direcciones IP extranjeras dificulta rastrear el verdadero origen de los ataques.
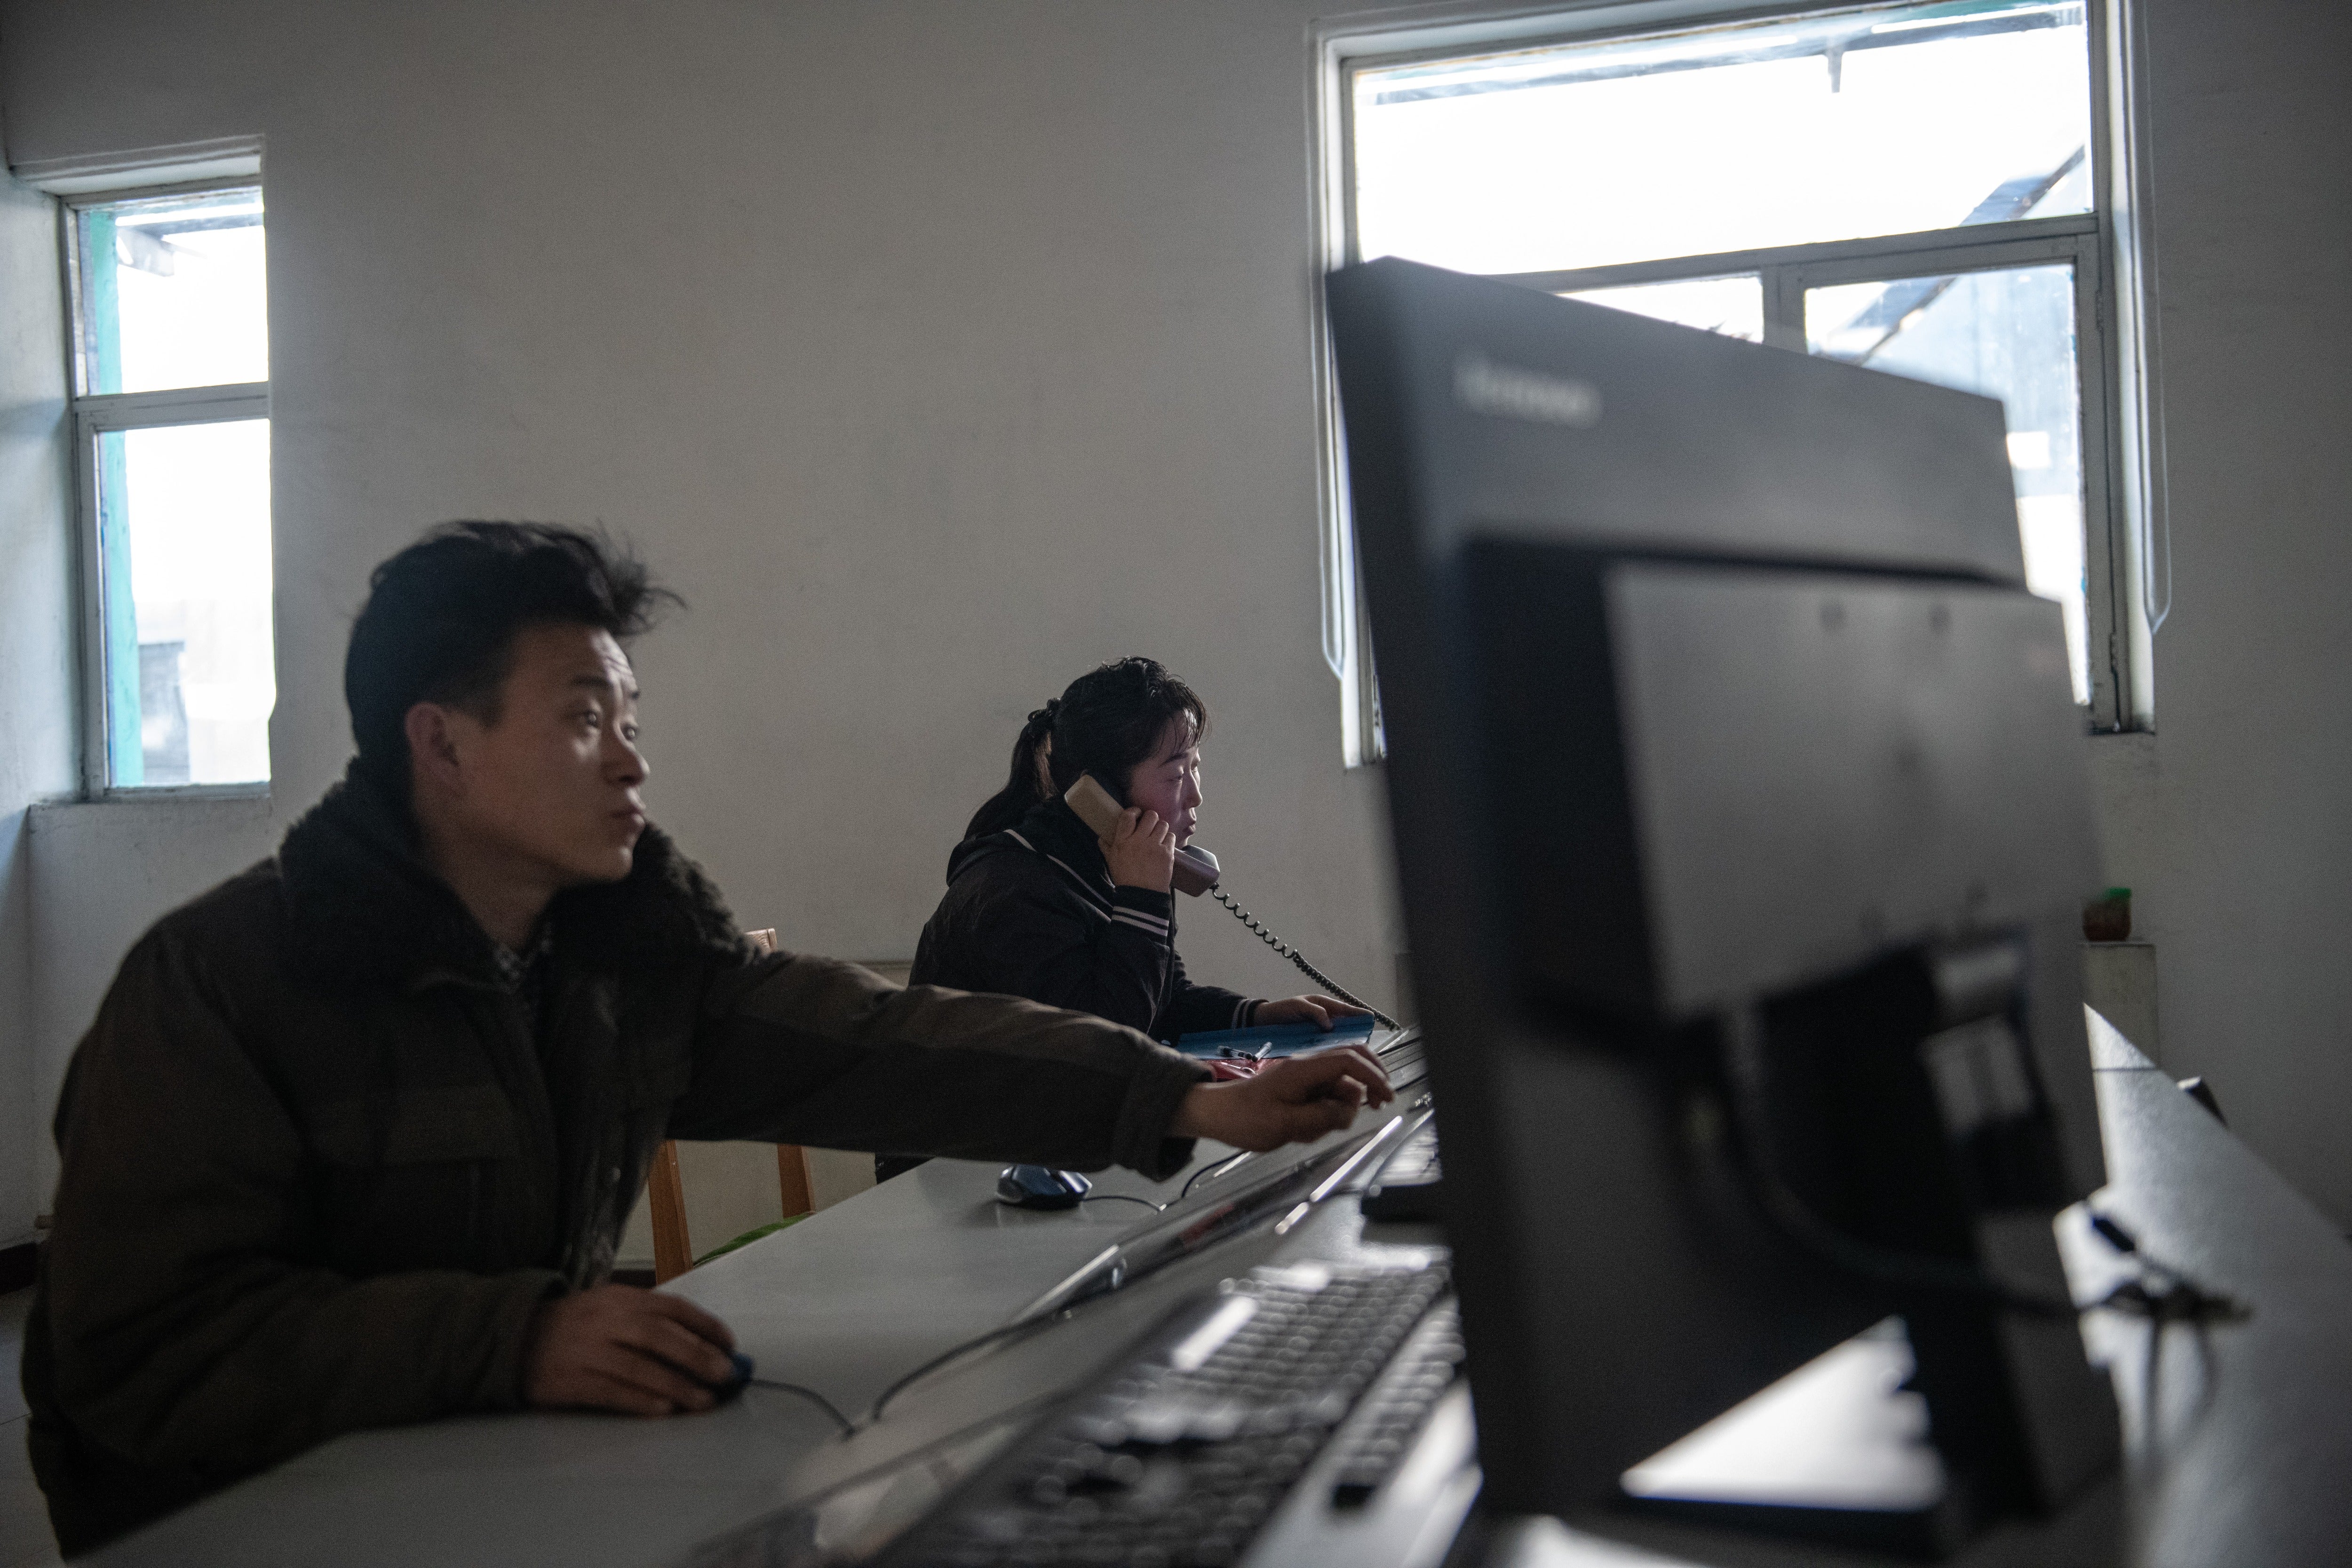
Según el informe del Ministerio de Asuntos Exteriores de Japón, las operaciones de ciberataque de Corea del Norte en todo el mundo suelen contar con el apoyo de “redes de ciudadanos norcoreanos en el extranjero y colaboradores de otros países”.
La presencia de estos agentes fuera de Corea del Norte también facilita su colaboración con redes financieras internacionales para convertir las criptomonedas robadas en dinero convencional.
Los expertos advierten que el sudeste asiático se ha convertido en una región estratégica para las operaciones cibernéticas del régimen de Kim Jong-un, ya que funciona tanto como objetivo de los ataques como base de operaciones.
De acuerdo con un informe del Centro de Estudios Estratégicos e Internacionales (CSIS), Corea del Norte ha instalado programas maliciosos y herramientas de acceso no autorizado en sistemas informáticos de países como Camboya, Tailandia e Indonesia. Esto le permite ocultar el origen de sus operaciones informáticas a escala mundial.
Por su parte, un informe de 2020 del Centro para una Nueva Seguridad Estadounidense, que examinó las redes de ciberagentes norcoreanos en el extranjero, también identificó a India entre los países donde operaban estos grupos.
En total, se estima que hasta 6.000 agentes informáticos norcoreanos podrían estar activos en distintas partes del mundo, incluidos países como China, India, Rusia, Bielorrusia y Malasia.
Según el CSIS, estos agentes suelen utilizar identidades falsas y hacerse pasar por ciudadanos de otros países para conseguir empleo en empresas extranjeras y acceder a sus sistemas.
El régimen de Pyongyang comienza a preparar a estos especialistas desde edades tempranas, con el objetivo de incorporarlos a su estrategia de guerra cibernética.
En Corea del Norte, los estudiantes que destacan por sus capacidades académicas son identificados desde pequeños y orientados hacia disciplinas como la informática y la seguridad de la información.
Quienes logran ingresar a organismos de inteligencia, como la Oficina General de Reconocimiento, reciben incentivos que resultan casi inaccesibles para la mayoría de los ciudadanos norcoreanos, entre ellos acceso a internet sin restricciones y salarios elevados.
Traducción de Leticia Zampedri
Bookmark popover
Removed from bookmarks